做小程序虚拟支付的你,先把这个登录时效搞明白
做小程序虚拟支付的你,先把这个登录时效搞明白
青萍叙事前言
青萍生图小程序的充值功能跑起来没多久,我就收到一类奇怪的反馈。
用户明明登录着,点充值却弹出支付失败,错误信息是 SIGNATURE_INVALID。
直译过来是签名无效,第一反应都会怀疑签名算法写错了。
可它时好时坏,刚进小程序的人付款一路顺畅,逛了一会儿再来充值的就挂。
折腾一圈才发现,锅不在算法,在登录态的时效上。
如果你也在做小程序虚拟支付,这个坑值得提前搞明白。
报错的真面目
我把失败订单和登录日志对了一遍,失败集中在登录后隔了一阵子才付款的用户身上。
虚拟支付拉起收银台要带两个签名,一个管商户,一个管用户。
paySig 用后台配置的 AppKey 计算,证明这笔请求确实出自你的服务端。
signature 用 session_key 计算,证明用户当下的登录身份。
SIGNATURE_INVALID 对应官方错误码 -15005,文档里的说法是用户态签名 signature 错误。
这个码只说明签名没通过,算法写错、字段拼错、key 旧了,报的都是它。
旁边还有个 -15007,含义更直接,就是 session_key 过期。
两个码症状很像,但 -15007 才是把原因说死的那个。
弯路都走了一遍
被报错文案带着,我先在签名算法上查了很久。
HMAC 的拼接顺序、字段增减、key 的编码方式,挨个对了一遍,都没问题。
也怀疑过 AppKey 拿错,沙箱和正式不同,没错。
真正的转折来自一次对照测试。
登录后立刻点支付,成功。
把小程序放半小时再点,十有八九会失败。
签名代码一行没动,变的只有时间,那就只剩登录态这一个变量了。
算法没错,密钥旧了
微信官方从不公布 session_key 的固定有效期,文档里能找到的唯一说法,是会根据用户使用小程序的行为动态续期。
小游戏虚拟支付的技术手册里倒是给过一个量级,失效时间是天级别。
但天级别不等于高枕无忧,任何一次新的 wx.login 都可能触发刷新,旧的 session_key 立即作废。
用户在手机和电脑同时登录,或者另一个模块悄悄调了一次登录,服务端那份 key 就旧了。
回头看那次对照测试,挂掉的多半不是 key 的寿命,而是它已经不被微信认可了。
旧 key 算出来的 signature,微信那边自然验不过。
报错只说签名无效,把人往算法上带,这是整个坑里最耽误时间的部分。
支付前查登录态
搞清楚原因后,方案反而简单,难的是放在哪查。
我先想过把 session_key 存下来一直用,可它随时会被新的登录刷掉,存的那份迟早变旧,走不通。
也考虑过进小程序时查一次,同样不够,浏览页面的几分钟里登录态照样可能变旧。
而 wx.login 有频率限制,官方禁止短时间内多次自动重试,高频重登不现实。
所以我最后把检查挪到了点支付那一刻。
点充值时,服务端先用 auth.checkSessionKey 校验手里的 key,客户端补一道 wx.checkSession。
有效就直接签名拉起收银台。
查到过期就静默重走一遍登录,拿到新的 session_key 重新签名,再拉起收银台。
整个重登用户无感知,最多觉得支付弹窗慢了半秒。
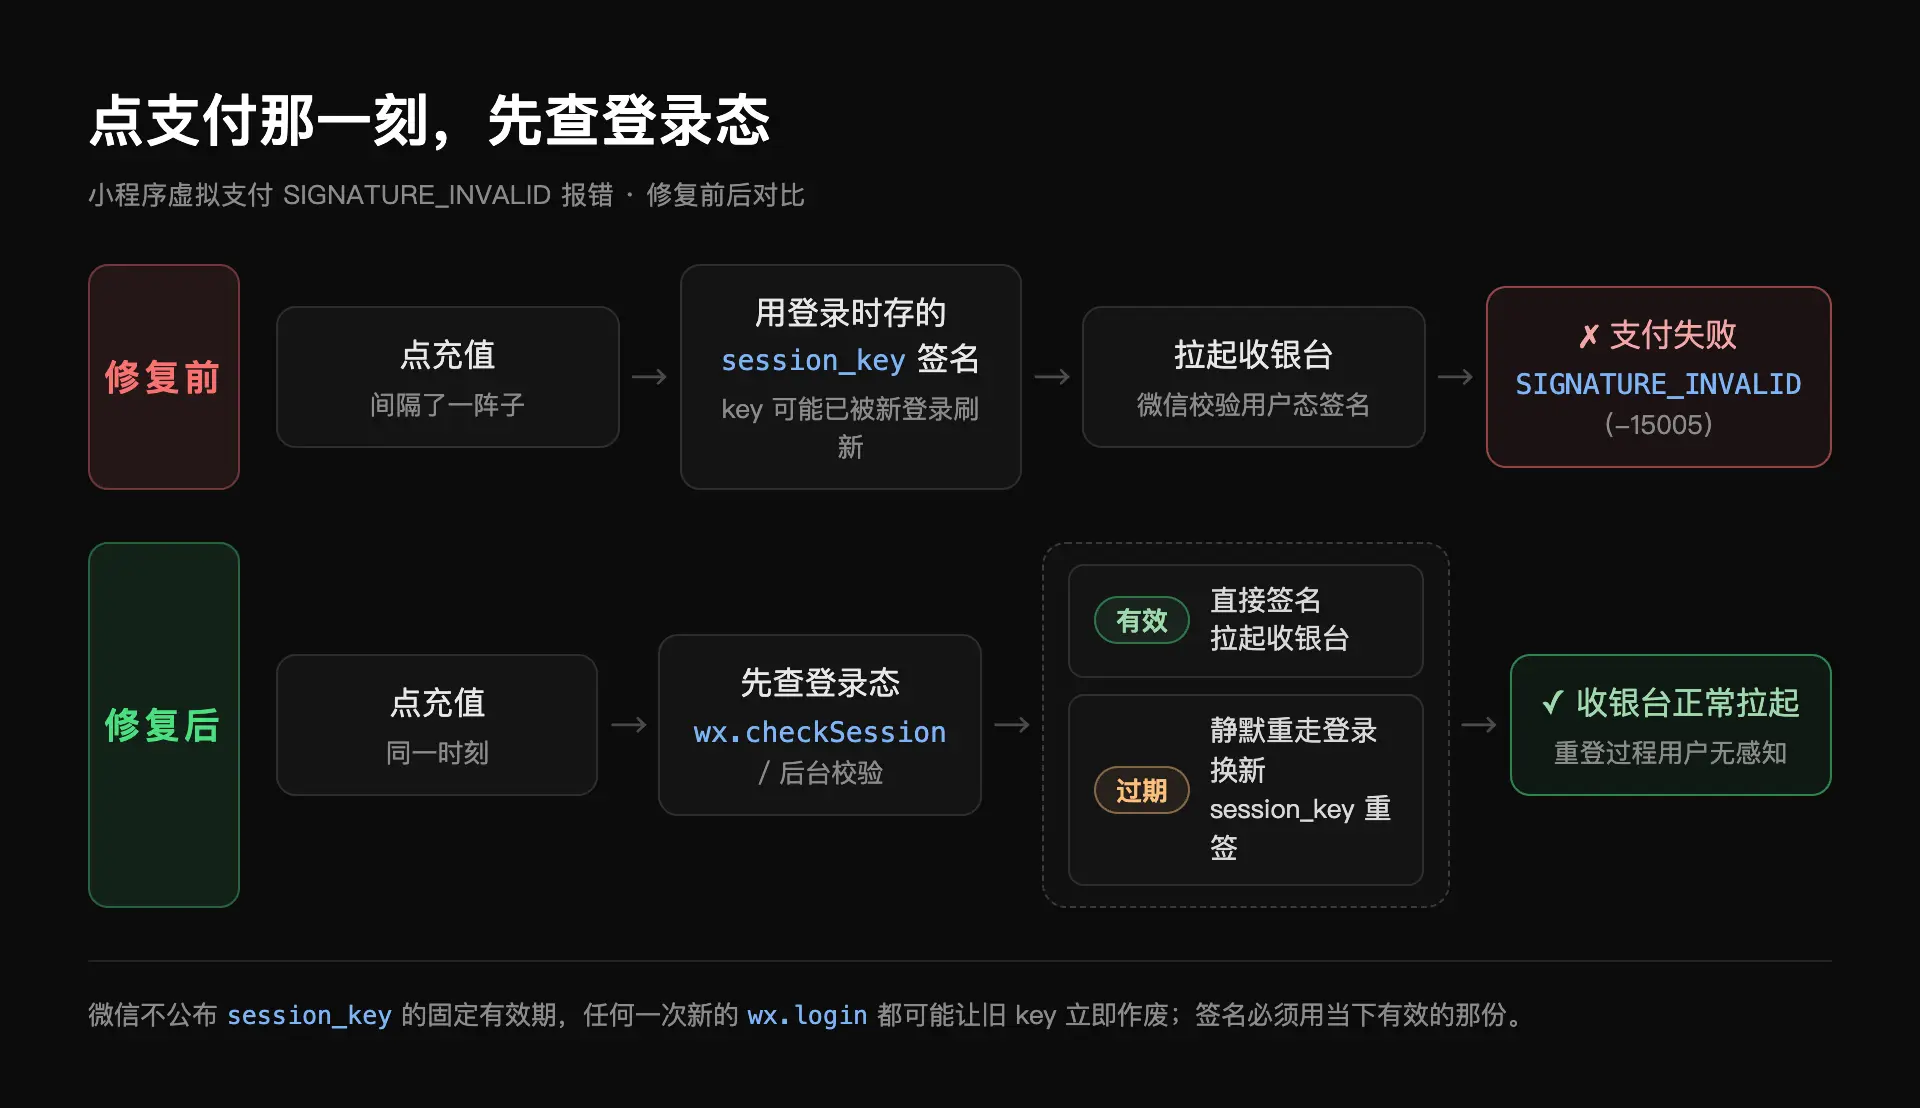
官方手册也列了重登时机清单,进入时检查、报错后重登都在里面,我取的是点支付这一种,离签名最近。
上线之后
修复上线后,这类报错从日志里基本消失,用户也没再遇到点充值被失败弹窗拦住的情况。
顺手在监控里给 -15005 和 -15007 都打了标签,一出现就先往登录态查。
后来给青萍生图加新支付场景时,登录态检查已经封装成公共方法,新场景直接调。
当然它有边界,签名依赖登录态的接口才用得上,频次极低的场景报错后重试也说得通。
这个坑教会我的事就一件:报错文案说签名无效,不代表问题真的在签名。